

Cybersicurezza nella refrigerazione: proteggere gli impianti sempre più connessi
La refrigerazione connessa aumenta efficienza e controllo remoto, ma rende cybersecurity, aggiornamenti e protezione degli accessi sempre più importanti.
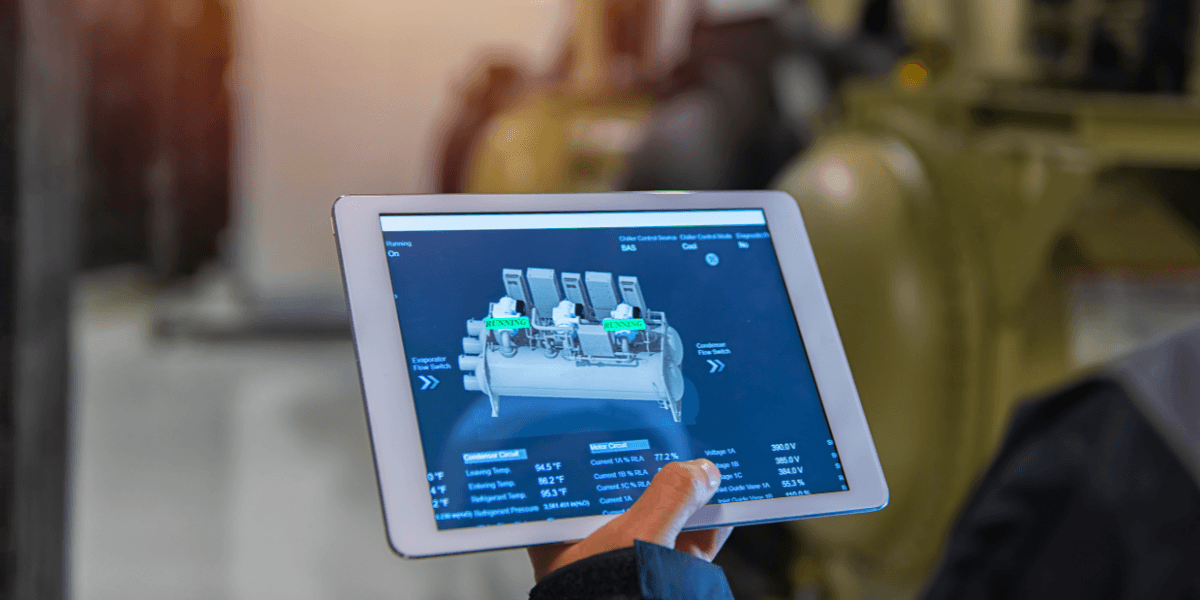
La digitalizzazione sta trasformando anche il settore della refrigerazione commerciale e industriale. Supervisori, controllori, sistemi di monitoraggio remoto e piattaforme cloud permettono oggi di controllare temperature, consumi, allarmi e parametri operativi anche a distanza, migliorando gestione e manutenzione degli impianti.
La maggiore connettività introduce però anche nuove vulnerabilità. Gli attacchi informatici registrati nell’ottobre 2026 su diversi impianti frigoriferi hanno mostrato come l’accesso non autorizzato ai sistemi di supervisione possa avere conseguenze direttamente sul funzionamento fisico degli impianti, arrivando a modificare parametri operativi e cicli di sbrinamento.
Per frigoristi, manutentori, system integrator e gestori degli impianti la conseguenza è chiara: la sicurezza informatica entra a pieno titolo nella gestione tecnica della refrigerazione, insieme a continuità del servizio, sicurezza elettrica e corretta regolazione del circuito frigorifero.
Accesso remoto e sistemi legacy diventano punti critici
Uno dei principali vantaggi della refrigerazione connessa è la possibilità di intervenire da remoto. Lo stesso collegamento, se configurato in maniera non adeguata, può però diventare un punto di ingresso verso l’impianto.
Particolarmente critici sono i sistemi direttamente esposti a Internet, le credenziali condivise o poco robuste e i dispositivi che utilizzano software o firmware non più aggiornati. Il problema riguarda soprattutto installazioni rimaste operative per molti anni: un controllore può continuare a svolgere perfettamente la propria funzione frigorifera anche quando il software che lo gestisce non riceve più aggiornamenti di sicurezza.
Per questo la manutenzione deve progressivamente comprendere anche aspetti come:
- aggiornamento periodico di firmware e software;
- eliminazione degli account non più necessari;
- utilizzo di credenziali individuali;
- protezione degli accessi remoti;
- backup periodico delle configurazioni;
- verifica di setpoint, allarmi e parametri dopo eventuali anomalie;
- pianificazione della sostituzione dei dispositivi arrivati a fine supporto.
Un supervisore frigorifero deve quindi essere considerato come un dispositivo connesso e non soltanto come un componente di regolazione.
Segmentare la rete per limitare gli effetti di un attacco
La protezione non riguarda soltanto il singolo controllore. Negli impianti più complessi, refrigerazione, building automation, sistemi energetici e rete informatica aziendale possono infatti comunicare tra loro.
Una configurazione non correttamente segmentata rischia quindi di consentire a un problema nato in un’area della rete di propagarsi verso altre apparecchiature.
Le buone pratiche di cybersecurity per i sistemi industriali prevedono proprio la segmentazione della rete in zone separate, limitando le comunicazioni a quelle strettamente necessarie e mantenendo i sistemi più critici all’interno di aree protette.
Per gli impianti frigoriferi questo può significare evitare l’esposizione diretta dei supervisori a Internet, utilizzare connessioni remote protette e controllare attentamente quali dispositivi possono comunicare con il sistema di regolazione.
L’obiettivo non è rinunciare al monitoraggio remoto, ma renderlo compatibile con la continuità operativa dell’impianto e con la protezione della catena del freddo.
La cybersecurity entra anche nel quadro normativo europeo
La crescente attenzione non arriva soltanto dagli episodi recenti. Anche la normativa europea sta spostando progressivamente la cybersecurity verso il centro della progettazione e della gestione dei prodotti connessi.
Il Cyber Resilience Act introduce requisiti orizzontali di sicurezza per hardware e software collegati direttamente o indirettamente a reti o dispositivi. Dall’11 settembre 2026 sono già operativi gli obblighi di segnalazione delle vulnerabilità attivamente sfruttate e degli incidenti gravi, mentre i principali requisiti del regolamento diventeranno applicabili dall’11 dicembre 2027.
Anche la direttiva NIS2, per le organizzazioni che rientrano nel suo campo di applicazione, rafforza aspetti come gestione del rischio, sicurezza della supply chain, continuità operativa, gestione delle vulnerabilità e formazione.
Tra i settori interessati figurano anche produzione, trasformazione e distribuzione alimentare, ambiti nei quali la refrigerazione rappresenta spesso un’infrastruttura essenziale per garantire la continuità dei processi.
Per il settore HVAC/R si sta quindi delineando un cambiamento importante: la sicurezza digitale diventa parte della sicurezza dell’impianto. Aggiornamenti, gestione degli accessi, segmentazione delle reti e controllo delle vulnerabilità dovranno entrare sempre più nella manutenzione ordinaria dei sistemi frigoriferi connessi.
Focus Correlati
FAQ – Domande frequenti
I moderni impianti utilizzano sempre più spesso supervisori, controllori e sistemi di monitoraggio collegati alla rete. Se accessi remoti, software o configurazioni non sono adeguatamente protetti, possono diventare punti di ingresso per un attacco.
Tra le principali misure rientrano aggiornamenti regolari, rimozione dell’esposizione diretta a Internet, accessi protetti, password individuali, backup e segmentazione della rete, in modo da limitare la possibilità di accessi non autorizzati e la propagazione di eventuali attacchi.
Il quadro europeo sta diventando più strutturato. Il Cyber Resilience Act introduce requisiti per i prodotti con elementi digitali, mentre la direttiva NIS2 stabilisce obblighi di gestione del rischio cyber per determinate organizzazioni e settori. L’applicabilità concreta dipende dal tipo di prodotto, impresa e attività coinvolta.
